
11:14

Предпринимателям Днепропетровщины дали советы, как защитить бизнес от кибермошенников
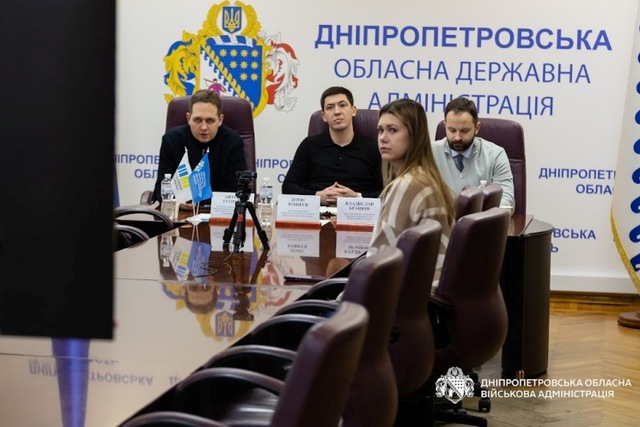
Около 6 тысяч случаев Интернет-мошенничества с выманиванием банковских паролей зафиксировано в Украине в прошлом году.
В 2026 году количество случаев интернет-мошенничества увеличилось почти на 50%. О правилах кибергигиены с предпринимателями Днепропетровщины говорили на очередной встрече «Диалог власти и бизнеса».
«Наша сегодняшняя встреча посвящена предотвращению угроз, которые сейчас актуальны для предпринимателей. Хочу напомнить также, что в Днепропетровской ОВА круглосуточно работает «горячая линия» по разным вопросам для предпринимателей по номеру 0800 505 600. Можно оставить и электронное обращение», – напомнил заместитель директора департамента экономического развития Днепропетровской ОВА Денис Кощеев.
Основные мошеннические схемы, по которым бизнес теряет деньги – это «компьютер бухгалтера», «новые реквизиты», «тихое присутствие». Недавно появилась и новая угроза под кодовым названием "Я не робот".
По первой схеме мошенники посылают на электронный адрес письмо с вирусом. После того как его откроют, они получают доступ к клиент-банку и выводят деньги с предприятия.
Специалисты советуют обращать внимание, нет ли в письме «подозрительных аргументов»: архивирование zip, двойное расширение файлов, образ диска с ехе-файлами, скрипт вместо документа.
Новые реквизиты – более примитивный, но и более распространенный вид мошенничества. Часто люди не проверяют и осуществляют оплату на присланные им реквизиты», - рассказал начальник сектора по киберзащите Управления Госсвязи в области Владислав Брацюн.
По словам специалиста, в этом случае распоряжение «срочно отправить деньги» может прозвучать даже голосом руководителя, подделанного благодаря искусственному интеллекту.
«Тихое присутствие» означает, что злоумышленники месяцами читают почту, документы и тому подобное и выжидают момент, чтобы снять средства или получить чувствительную для компании информацию.
Схема "Я не робот" начала действовать благодаря привычке многих автоматически выполнять действия на разных сайтах. Если вместо привычного «поставить галочку в квадратик» вам предлагают нажать Win+R и вставить текст, то таким образом на компьютере тихо устанавливается вредоносная программа, ворующая пароли.
Чтобы защитить себя и свой бизнес, киберспециалисты советуют всегда совершать простые, но действенные шаги:
• устанавливать сложные пароли;
• производить двухэтапную проверку;
• обязательно делать и постоянно актуализировать резервные копии документации, одна из которых должна быть на флешке и лежать в сейфе руководителя, а две другие – на облаке и на диске;
• если речь идет об обычных платежах – использовать одноразовый код, лимит, две подписи;
• если речь об изменении реквизитов – не производить платеж, не получив подтверждения. Ввести кодовое слово, без которого не работают никакие распоряжения и просьбы о срочности.
Если заметили мошеннические действия, первое, что нужно сделать – это отключить компьютер от Интернета и обратиться к специалисту.
Когда речь идет о банковских операциях, первый шаг – позвонить в банк, заблокировать или отозвать платеж. Затем – сообщить региональной команде по киберугрозе или в киберполицию и ни в коем случае не чистить почту и историю браузера.
В ходе встречи также было рассмотрено, как минимизировать налоговые риски при выборе контрагента. Речь шла, в частности, о санкциях, примененных к украинским субъектам хозяйствования. Информацию для предпринимателей предоставил начальник управления правового обеспечения Восточного межрегионального управления ГНС по работе с крупными налогоплательщиками Антон Егоров.
Gorod`ской дозор | Обсудите тему на форумах | Разместить объявление
Другие новости раздела:
 |
Gorod`ской дозор |
 |
Фоторепортажи и галереи |
 |
Видео |
 |
Интервью |
 |
Блоги |
| Новости компаний | |
| Сообщить новость! | |
 |
Погода |
 |
Архив новостей |
 Дніпрян запрошують на історичну лекцію «Дворяни польського походження на теренах нашого краю»
 Как оставаться на связи во время длительных отключений света
 Задолжали 1 млн грн: кого Днепроводоканал отключит от канализации и воды
 В Украине меняются правила льготных перевозок: Рада приняла важный закон
 Городская медицинская система Днепра: как врачи работают в электронном кабинете, а жители записываются к врачу через «єДніпро»
 К сведению пассажиров! В Днепре временно приостановили движение наземного и подземного электротранспорта
 Ветеранов и волонтеров Днепропетровщины приглашают присоединиться к общественному контролю
 В Днепре уведомления о воздушной тревоге можно получать через приложение
 К сведению пассажиров! В Днепре из-за обесточивания приостановлена работа метро, трамваев, троллейбусов
 Пункты несокрушимости Днепра — на Открытой карте: как воспользоваться сервисом
• Закликала розстрілювати депутатів і мріяла про СРСР: у Дніпрі судили прихильницю рф (15)
• Рада Європи готує масштабну підтримку України (10)
• Повідомляла про місця роботи мобілізаційних груп та блокпости: у Дніпрі викрито жінку, яка перешкоджала діяльності ЗСУ (9)
• Заборгували 1 млн грн: кого Дніпроводоканал відключить від каналізації та води (7)
• На проспекті Івана Мазепи в Дніпрі спалахнуло авто (6)
• Фермери Дніпропетровщини вимушені знищувати врожай, який не можуть продати (6)
• «Ворог намагається роз’єднати Україну по Дніпру»: Зеленський розповів про можливі ризики для країни (5)
• Трамвай №5 не вписався у поворот і зачепив Suzuki у Дніпрі: зупинився рух двох маршрутів (5)
• У Карпатах другу добу шукають жителя Дніпра, який заблукав (5)
* - за 7 днів | за 30 днів | Докладніше
Все права защищены. Использование материалов сайта возможно только с разрешения владельца.
О проекте :: Реклама на сайте
